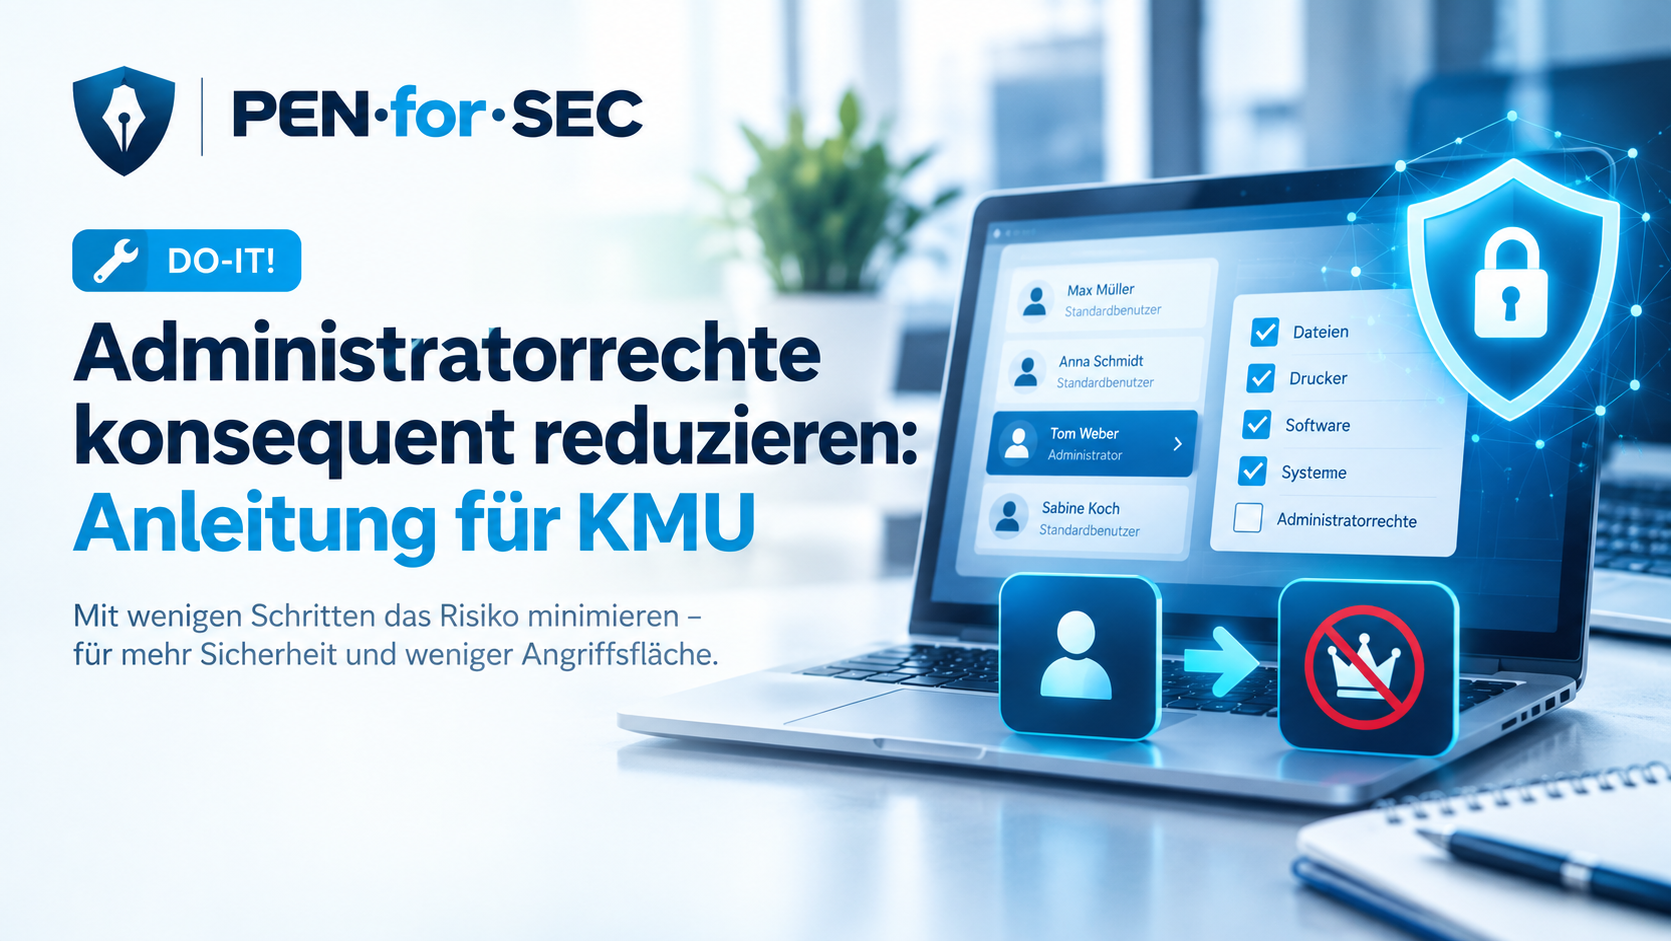
[Do-it!] Administratorrechte konsequent reduzieren: Anleitung für KMU
Least Privilege – Reduzieren Sie unnötige Administratorrechte und minimieren Sie das Risiko, dass Schadsoftware oder Angreifer Ihr gesamtes Unternehmensnetzwerk kompromittieren.
Dieser Artikel zeigt Ihnen Schritt für Schritt, wie Sie Administratorrechte systematisch überprüfen, unnötige Berechtigungen entfernen und privilegierte Konten sicher organisieren.
⏱ Zeitaufwand
1-2 Tage
🟢 Schwierigkeit
Mittel
⭐ Sicherheitsgewinn
Sehr hoch
Aktualisiert:
· Geprüft nach BSI, NIST, CISA, Microsoft Learn · Lesezeit:
Das erreichen Sie am Ende
- ✅ Standardbenutzer arbeiten ohne lokale Administratorrechte.
- ✅ Administratorkonten sind vom täglichen Benutzerkonto getrennt.
- ✅ Lokale Administratorgruppen wurden überprüft und bereinigt.
- ✅ Unnötige privilegierte Konten wurden entfernt.
- ✅ Das Risiko durch Schadsoftware und Fehlbedienungen wurde deutlich reduziert.
Warum Administratorrechte minimieren?
Viele Benutzer arbeiten im Alltag mit lokalen oder sogar globalen Administratorrechten – häufig aus Bequemlichkeit oder weil dies historisch gewachsen ist. Dadurch können Schadprogramme, Phishing-Angriffe oder Fehlbedienungen deutlich größeren Schaden anrichten, da sie automatisch mit erhöhten Berechtigungen ausgeführt werden.
Das Prinzip Least Privilege (geringstmögliche Berechtigung) besagt, dass jeder Benutzer und jedes Konto nur die Rechte erhält, die zur Erfüllung seiner Aufgaben tatsächlich erforderlich sind.
Empfohlen wird diese Maßnahme unter anderem von:
- National Institute of Standards and Technology (Least Privilege)
- Center for Internet Security (CIS Controls)
- Bundesamt für Sicherheit in der Informationstechnik (IT-Grundschutz)
Voraussetzungen
| Voraussetzung | Beschreibung |
|---|---|
| Administratorzugriff | Zugriff auf Geräte- und Benutzerverwaltung |
| Benutzerübersicht | Liste aller Benutzer- und Administratorkonten |
| Geräteinventar | Übersicht aller Windows-PCs und Server |
| Dokumentation | Möglichkeit, Änderungen zu dokumentieren |
Empfohlene Vorbereitung
- Prüfen Sie zunächst, welche Benutzer tatsächlich administrative Aufgaben durchführen.
- Dokumentieren Sie vorhandene Administratorgruppen.
- Informieren Sie betroffene Mitarbeiter über mögliche Änderungen.
Mögliche Risiken der Maßnahme – und wie Sie sie vermeiden
| Risiko | Auswirkung | Mitigationsmaßnahme |
|---|---|---|
| Benutzer kann benötigte Software nicht installieren | Supportaufwand steigt | Installationsprozess definieren |
| Rechte werden versehentlich entfernt | Anwendungen funktionieren nicht | Pilotgruppe testen und Änderungen dokumentieren |
| Gemeinsame Administratorkonten bleiben bestehen | Keine Nachvollziehbarkeit | Persönliche Administratorkonten verwenden |
| Lokale Administratoren werden übersehen | Sicherheitslücke bleibt bestehen | Alle Geräte systematisch prüfen |
| Administratorrechte werden dauerhaft vergeben | Sicherheitsniveau sinkt | Rechte nur bei Bedarf und zeitlich begrenzt vergeben |
Administratorrechte in 5 Schritten minimieren
Folgen Sie diesen Schritten, um Benutzer mit Administratorrechte in Ihrem Unternehmen zu reduzieren.
Ergebnis prüfen
Die Umsetzung ist erfolgreich, wenn:
✅ Standardbenutzer keine lokalen Administratorrechte besitzen.
✅ Administratorkonten ausschließlich für Administration genutzt werden.
✅ Lokale Administratorgruppen bereinigt wurden.
✅ Alle privilegierten Konten dokumentiert sind.
✅ Geschäftsanwendungen weiterhin ordnungsgemäß funktionieren.
Arbeitsmaterial zu dieser Maßnahme
Mit unserer kostenlosen Checkliste führen Sie die Minimierung der Administratorrechte Schritt für Schritt durch.
Praxisnahe Checkliste
Schritt für Schritt zum Ziel
Sicher & aktuell
Orientiert an BSI, NIST & CISA
Sofort einsetzbar
Direkt herunterladen und loslegen
Sicher. Sofort verfügbar. 100 % kostenlos.
Orientiert an
FAQ – Häufige Probleme
➡️
Nächste Schritt: Nachdem Benutzer und Administratoren mit minimalen Berechtigungen arbeiten, sollten Sie als nächsten Schritt die Schwachstellen schließen.
Sie wollen nicht bei dieser Maßnahme stehen bleiben?
Diese Maßnahme ist ein Baustein. Die PEN·for·SEC-Roadmap führt Sie Schritt für Schritt durch das ganze IT-Sicherheitsfundament – mit Plan, Leitfäden, Vorlagen und Nachweisen.