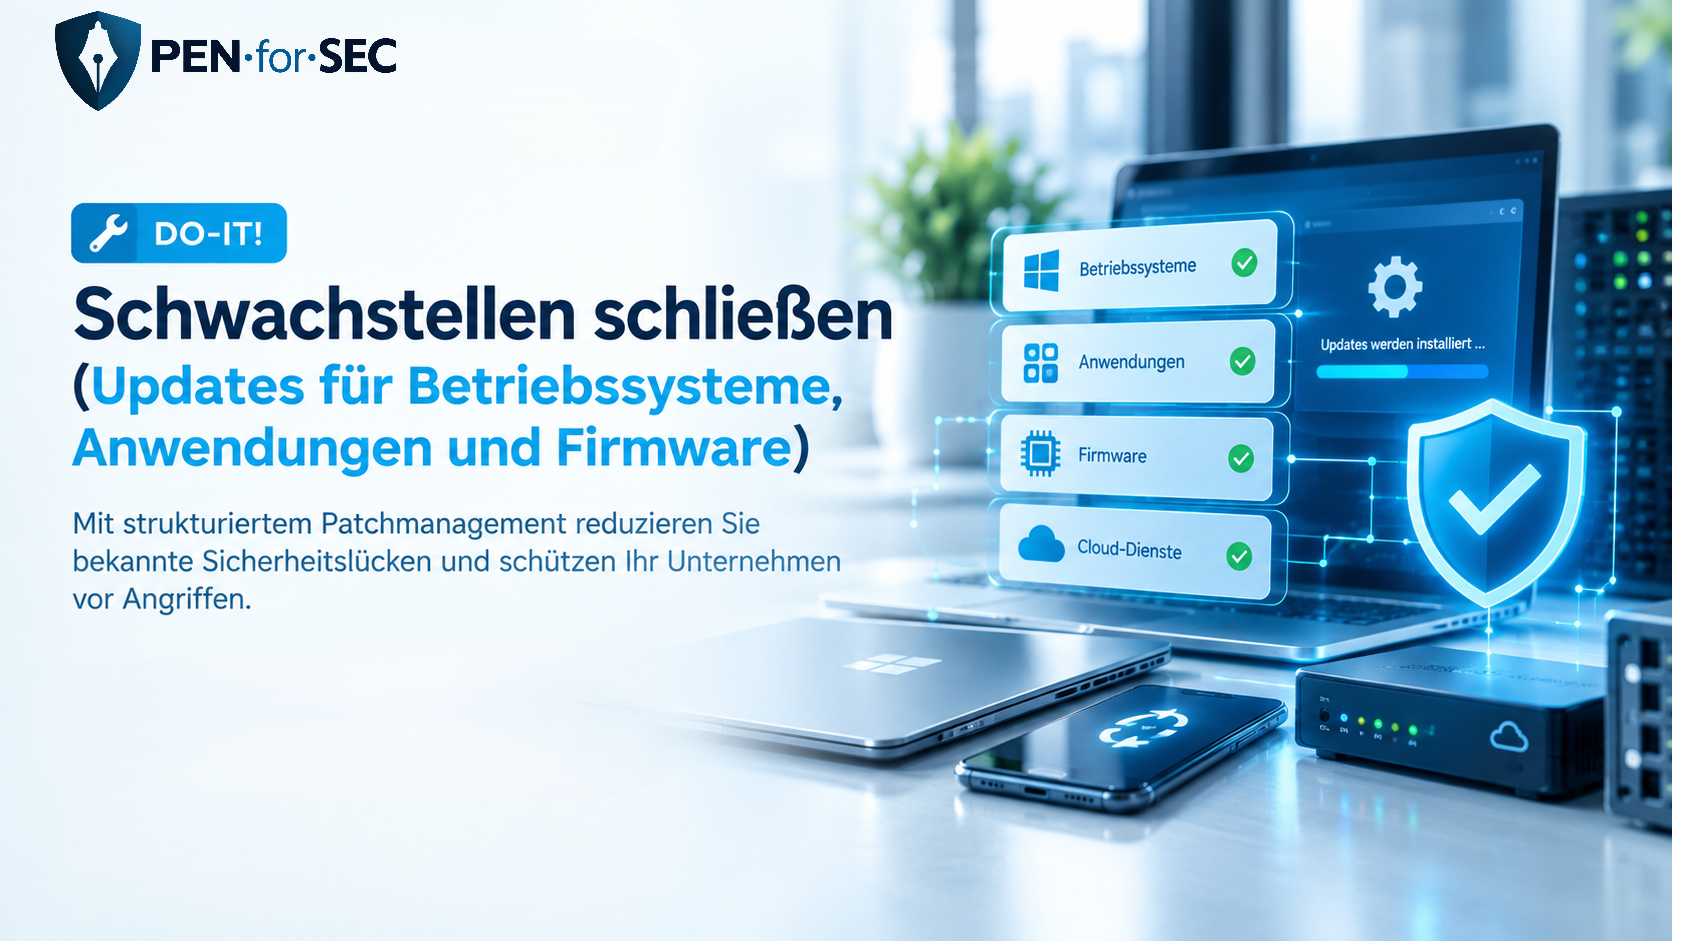
[Do-it!] Schwachstellen schließen
(Updates für Betriebssysteme, Anwendungen und Firmware)
Patchmanagement – Reduzieren Sie bekannte Sicherheitslücken durch ein strukturiertes Patchmanagement. Sicherheitsupdates gehören zu den wirksamsten Maßnahmen, um Angriffe durch bekannte Schwachstellen zu verhindern.
Dieser Artikel zeigt Ihnen, wie Sie Updates systematisch organisieren, ohne den Geschäftsbetrieb unnötig zu beeinträchtigen. Schritt für Schritt und überprüfbar.
⏱ Zeitaufwand
1-2 Tage
🟢 Schwierigkeit
Mittel
⭐ Sicherheitsgewinn
Sehr hoch
Aktualisiert:
· Geprüft nach BSI, NIST, CISA, Microsoft Learn · Lesezeit:
Das erreichen Sie am Ende
- ✅ alle unterstützten Betriebssysteme werden regelmäßig aktualisiert
- ✅ Anwendungen und Browser erhalten Sicherheitsupdates.
- ✅ Firmware kritischer Geräte ist auf einem aktuellen Stand.
- ✅ Cloud-Dienste werden regelmäßig überprüft.
✅ ein dokumentierter Update-Prozess ist etabliert.
Warum Patchmanagement wichtig ist
Die meisten erfolgreichen Cyberangriffe nutzen bereits bekannte Schwachstellen aus. Für diese existieren häufig schon seit Wochen oder Monaten Sicherheitsupdates. Werden diese Updates nicht installiert, bleibt die Sicherheitslücke unnötig bestehen.
Ein wirksames Patchmanagement sorgt dafür, dass Sicherheitsupdates zeitnah bewertet, getestet und installiert werden. Dadurch wird die Angriffsfläche erheblich reduziert und gleichzeitig die Stabilität der IT verbessert.
Voraussetzungen und Vorbereitung
| Voraussetzung | Beschreibung |
|---|---|
| Aktuelles Inventar | Geräte-, Software- und Firmwareübersicht |
| Administratorzugriff | Für Betriebssysteme, Anwendungen und Netzwerkgeräte |
| Wartungsfenster | Geplante Zeit für Updates |
| Datensicherung | Aktuelles Backup geschäftskritischer Systeme |
| Dokumentation | Möglichkeit zur Nachverfolgung installierter Updates |
Empfohlene Vorbereitung
- Prüfen Sie, welche Systeme geschäftskritisch sind.
- Kontrollieren Sie, ob aktuelle Datensicherungen vorhanden sind.
- Informieren Sie Mitarbeitende über geplante Wartungsfenster.
Mögliche Risiken der Maßnahme – und wie Sie sie vermeiden
| Risiko | Auswirkung | Mitigationsmaßnahme |
|---|---|---|
| Update verursacht Inkompatibilitäten | Anwendungen funktionieren nicht | Kritische Updates zunächst auf Testsystemen prüfen |
| Geräte werden während der Arbeitszeit neu gestartet | Arbeitsunterbrechungen | Wartungsfenster festlegen |
| Firmware-Update schlägt fehl | Gerät nicht verfügbar | Herstelleranleitung beachten und Backup der Konfiguration erstellen |
| Einzelne Geräte werden vergessen | Sicherheitslücken bleiben bestehen | Inventar regelmäßig mit Patchstatus abgleichen |
| Veraltete Software erhält keine Updates mehr | Dauerhaftes Risiko | Ersatz oder Migration planen |
Patchmanagement in 7 Schritten einrichten
Folgen Sie diesen Schritten, um Schwachstellen in Ihrem Unternehmen zu schließen.
Ergebnis prüfen
Die Umsetzung ist erfolgreich, wenn:
✅ alle unterstützten Betriebssysteme aktuell sind.
✅ sicherheitsrelevante Anwendungen aktualisiert wurden.
✅ Firmware-Versionen überprüft wurden.
✅ Produkte außerhalb des Supports identifiziert wurden.
✅ ein dokumentierter Patchprozess existiert.
Arbeitsmaterial zu dieser Maßnahme
Setzen Sie die Sicherheitsmaßnahme mit unserer kostenlosen Checkliste Schritt für Schritt um und dokumentieren Sie die Umsetzung nachvollziehbar – als Nachweis gegenüber Dritten.
Praxisnahe Checkliste
Schritt für Schritt zum Ziel
Sicher & aktuell
Orientiert an BSI, NIST & CISA
Sofort einsetzbar
Direkt herunterladen und loslegen
Sicher. Sofort verfügbar. 100 % kostenlos.
Orientiert an
FAQ – Häufige Probleme
➡️ Nächste Schritt:
Nachdem bekannte Schwachstellen geschlossen wurden, sollten Sie die Endgeräte zusätzlich gegen Schadsoftware absichern.
Eine moderne Endpoint-Schutzlösung erkennt und blockiert zusätzlich Schadsoftware und verdächtige Aktivitäten und ergänzt damit das Patchmanagement sinnvoll.
Zum nächsten Do-it-Artikel: Endgeräte gegen Schadsoftware absichern
Sie wollen nicht bei dieser Maßnahme stehen bleiben?
Diese Maßnahme ist ein Baustein. Die PEN·for·SEC-Roadmap führt Sie Schritt für Schritt durch das ganze IT-Sicherheitsfundament – mit Plan, Leitfäden, Vorlagen und Nachweisen.